
Паспорт проекта
- Тип
- Проекты и продукты
- Задача
- Обеспечивать защиту систем от атакующих, использующих ИИ, через постоянный поиск и устранение рисков.
- Для кого
- В карточке названы разработчики, AI-native стартапы, растущие команды и предприятия.
- Технологии
- См. описание механизма
- Что потребуется
- В описании не уточняется
- Основание
- 1 первоисточников
За 30 секунд
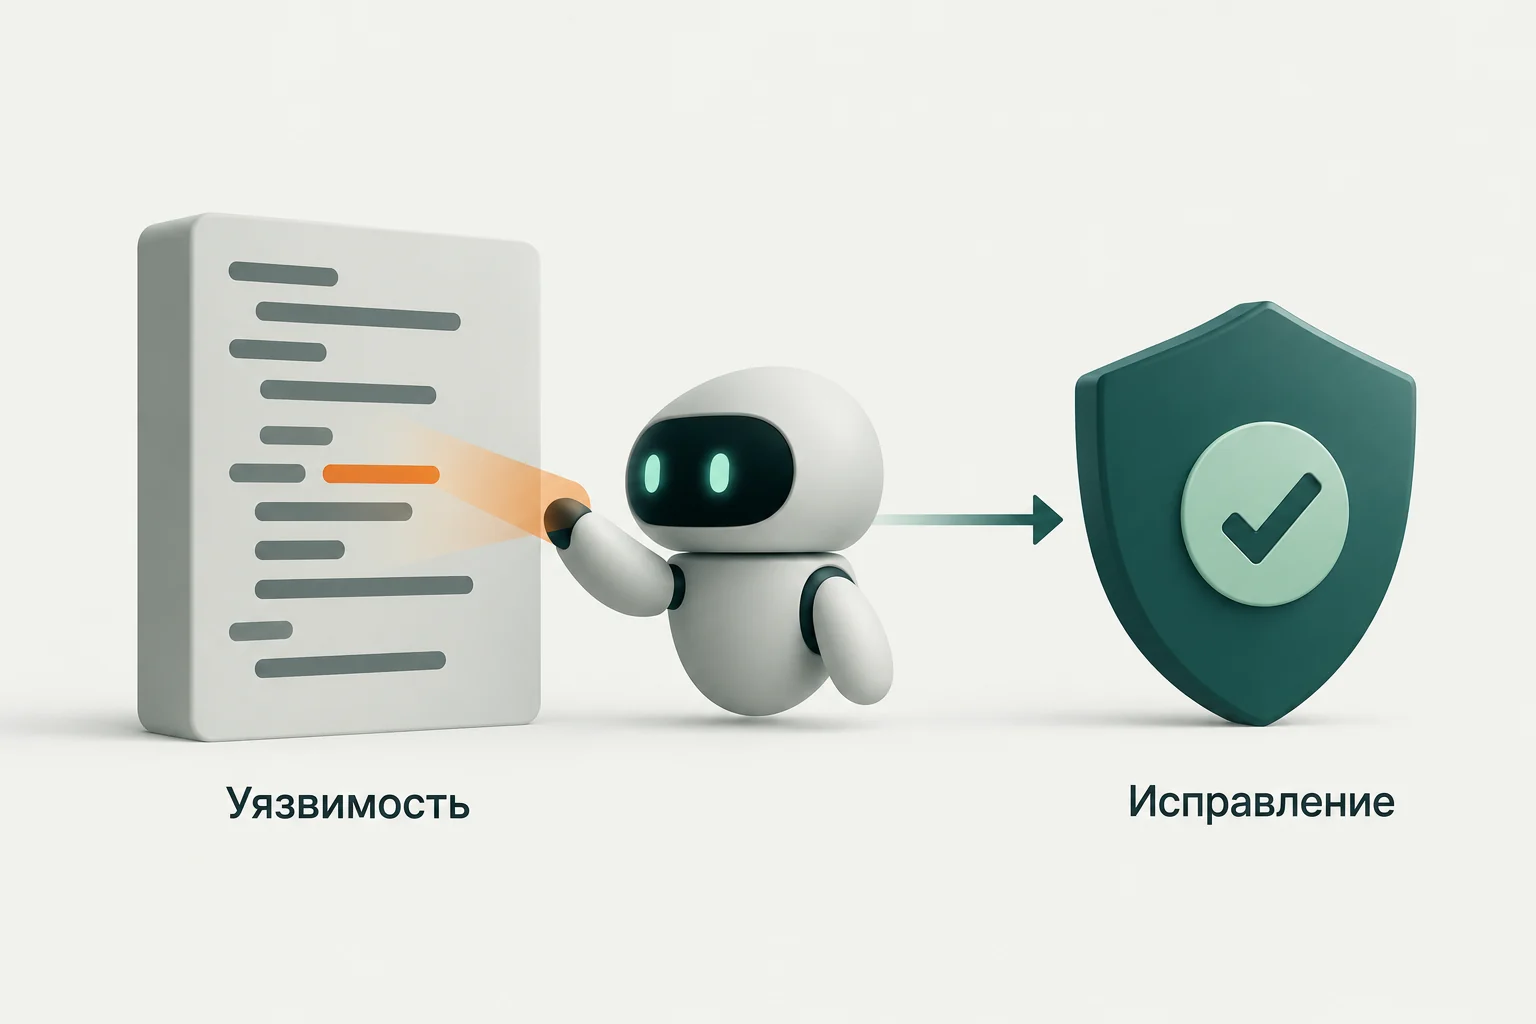
Обеспечивать защиту систем от атакующих, использующих ИИ, через постоянный поиск и устранение рисков.
По заявлению компании в YC, система непрерывно находит и исправляет риски безопасности. Упомянуты обнаружение и исправление ранее неизвестных уязвимостей, но независимая проверка этих результатов не проводилась.
Заявленный результат — найденные и исправленные уязвимости; форматы отчётов и исправлений не указаны.
Как это работает
На входе
В описании названы операционные системы, государственный код и программное обеспечение как объекты работы с уязвимостями. Формат передачи систем или кода не раскрыт.
Механизм
По заявлению компании в YC, система непрерывно находит и исправляет риски безопасности. Упомянуты обнаружение и исправление ранее неизвестных уязвимостей, но независимая проверка этих результатов не проводилась.
Результат
Заявленный результат — найденные и исправленные уязвимости; форматы отчётов и исправлений не указаны.
Что важно понять
Для чего создано
Обеспечивать защиту систем от атакующих, использующих ИИ, через постоянный поиск и устранение рисков.
Сценарии использования
Компания заявляет работу с уязвимостями ОС, государственного кода и другого ПО. Это перечисление областей из карточки, не независимо подтверждённые внедрения.
Идея решения
Объединить непрерывный поиск рисков и их исправление в описанной автономной команде кибербезопасности.
Какую задачу описывает источник
Источник обозначает необходимость защищать системы от атакующих, использующих ИИ.
Что известно из описания
Что потребуется
- В описании нет сведений.
Что учитывать
- В описании нет сведений.
Что пока неизвестно
- Что потребуется — в первоисточнике нет сведений.
- Ограничения — в первоисточнике нет сведений.
Из первоисточников
Редакционный обзор NeoBridge Insight по материалам источников ниже. Права на исходные тексты, код и изображения принадлежат их правообладателям. Условия использования указаны в первоисточниках.
Независимое тестирование проекта не проводилось.
Комментарий NeoBridge
Что стоит уточнить